
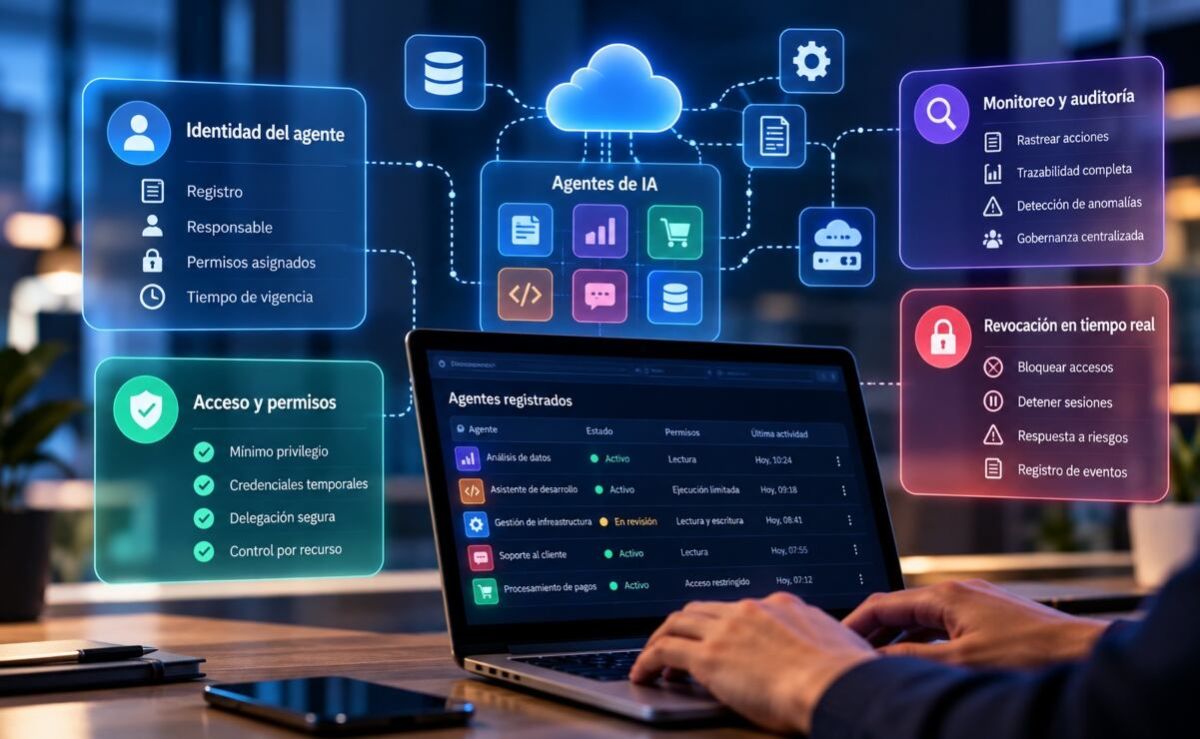

IBM presentó nuevas capacidades de seguridad y gestión de identidades para agentes de inteligencia artificial durante TechXchange 2026, celebrado del 26 al 29 de octubre en Atlanta, Estados Unidos. La propuesta busca que las empresas puedan registrar cada agente, limitar sus accesos, rastrear sus acciones y revocar sus permisos cuando sea necesario.
El anuncio responde al crecimiento de sistemas capaces de consultar información, utilizar aplicaciones y ejecutar cambios en la infraestructura tecnológica con distintos niveles de autonomía. Para IBM, este escenario exige controles específicos, ya que los agentes pueden activarse durante segundos, minutos o varios días y cambiar rápidamente de funciones y permisos.
Una identidad para cada agente
Entre las novedades se encuentra IBM Agent Identity, una solución diseñada para registrar y autenticar agentes, establecer quién es responsable de ellos y delegar permisos para que actúen en nombre de un usuario. La herramienta complementa proveedores de identidad existentes, como Microsoft Entra, Okta e IBM Verify.
El modelo busca evitar que los agentes utilicen de forma indiscriminada las credenciales de las personas. En su lugar, pueden recibir autorizaciones específicas para determinados recursos y durante un periodo definido, lo que facilita la supervisión y la auditoría de sus actividades.
Credenciales temporales y capacidad de revocación
HashiCorp Vault incorporó capacidades orientadas a administrar credenciales dinámicas y de corta duración para agentes de inteligencia artificial. Estos accesos pueden caducar o revocarse, mientras que las solicitudes pueden evaluarse de acuerdo con los permisos autorizados y el contexto de cada operación.
En una demostración, un agente que asistía a un médico podía consultar el expediente de un paciente autorizado, pero debía solicitar aprobación para acceder a un registro restringido. Si la petición era rechazada, la sesión podía cancelarse en tiempo real. Este tipo de control también puede aplicarse a operaciones financieras y otros procesos con información sensible.
Supervisión de entornos distribuidos
IBM también presentó Secure Hub, un plano de control centralizado para gestionar entornos distribuidos de Vault. La herramienta busca ofrecer mayor visibilidad sobre las credenciales, los permisos y las políticas aplicadas en distintas plataformas y nubes.
La disponibilidad de las funciones varía. IBM Agent Identity y HashiCorp Vault 2.2 fueron anunciados como capacidades generalmente disponibles, mientras que Secure Hub se presentó en vista previa pública. Otras funciones relacionadas con el descubrimiento y la contención de agentes permanecen en etapas de evaluación o vista previa.
PayPal prueba agentes para administrar infraestructura
Durante el encuentro, PayPal explicó que utiliza agentes para ayudar a los desarrolladores a solicitar y aprovisionar servicios de infraestructura. El sistema coordina tareas y utiliza herramientas como Terraform para ejecutar cambios bajo políticas y controles de seguridad.
La experiencia también muestra los desafíos pendientes: las acciones de los agentes deben ser atribuibles, auditables y susceptibles de intervención humana. El objetivo es acelerar el trabajo sin perder control sobre los sistemas que pueden modificar ni sobre la información a la que tienen acceso.
Con estas herramientas, IBM plantea un modelo en el que la adopción de agentes de inteligencia artificial debe acompañarse de identidades verificables, permisos limitados, credenciales temporales y mecanismos para detener sus operaciones cuando se detecte un comportamiento riesgoso.